El caso Ueno Bank en Paraguay como alerta continental
En un mundo donde los datos personales se han convertido en el nuevo petróleo, la pregunta ya no es si los gobiernos y las empresas los recolectan, sino quién los controla, con qué fines y bajo qué garantías. El reciente escándalo del Ueno Bank en Paraguay pone esta cuestión en el centro del debate latinoamericano.
Lo que dijo el nuevo titular del Banco Central
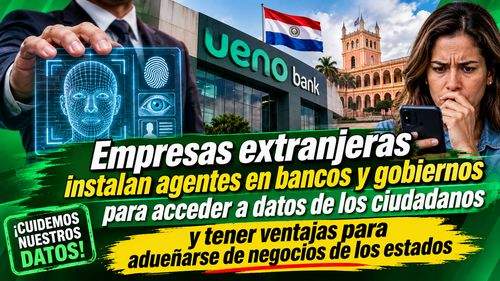
Jorge Luis Schreiner, recientemente confirmado como presidente del Banco Central del Paraguay (BCP), lanzó una afirmación contundente ante el Senado: el verdadero negocio de Ueno Bank no era la intermediación financiera tradicional. Según sus palabras, los responsables de la entidad “no eran banqueros, eran gente administradora de base de datos”.
Schreiner sostuvo que el objetivo central era capturar millones de datos biométricos de paraguayos para construir una base de datos de alcance nacional y luego hacer negocios con ella. Criticó, además, que se exigieran datos biométricos incluso para transacciones en eventos, y advirtió que este tipo de operaciones trasciende las competencias meramente bancarias y exige una respuesta integral del Estado en materia de ciberseguridad y protección de la información.
El contexto: tecnología, alianzas y el caso Peña
Ueno Bank, vinculado al Grupo Vázquez, había crecido de forma explosiva hasta convertirse en una de las entidades digitales más grandes del país, con cerca de tres millones de clientes. Su colapso, la intervención del BCP y las investigaciones posteriores derivaron en la destitución del entonces presidente Santiago Peña y en imputaciones contra varios funcionarios y empresarios.
Reportes periodísticos señalan que la empresa tecnológica del grupo, ITTI, firmó en 2024 una alianza estratégica con la firma israelí Corsight AI, especializada en reconocimiento facial. Otras menciones apuntan a gestiones o representaciones vinculadas a empresas israelíes (como Septier o Elbit Systems) para contratos públicos de seguridad, vigilancia e infraestructura.
En el marco de los allanamientos, se reportó el hallazgo de una bóveda o sala de pánico en una residencia de Santiago Peña protegida con un sofisticado sistema de seguridad biométrica de tecnología israelí (reconocimiento facial/iris, huellas, códigos). Posteriormente, autoridades fiscales indicaron que se trataba de una sala de pánico que resultó vacía.
Estos elementos —captura masiva de biometría, uso de tecnología extranjera avanzada y posibles vínculos con contratos estatales— generan una pregunta incómoda: ¿hasta qué punto los datos de los ciudadanos estaban siendo tratados como un activo comercial y estratégico, más que como un derecho fundamental?
Por qué los países deben proteger los datos de sus ciudadanos
Los datos personales (especialmente los biométricos: rostro, huellas, iris, voz) son únicos, permanentes e irrevocables. Una vez filtrados o transferidos, no se pueden “cambiar” como una contraseña. Por eso, los Estados tienen la obligación de tratarlos con el mismo rigor que la seguridad nacional o los recursos naturales estratégicos.
Las lecciones que deja el caso paraguayo (y que aplican a toda la región) son claras:
- Regulación estricta y actualizada
Las leyes de protección de datos deben ser modernas, independientes y con sanciones reales. No basta con normas genéricas: se necesitan reglas específicas para datos biométricos, con principios de minimización (recolectar solo lo estrictamente necesario), finalidad limitada y consentimiento informado. - Control sobre la tecnología extranjera
Cuando se incorporan sistemas de reconocimiento facial, inteligencia artificial o bases de datos de origen extranjero, el Estado debe exigir:- Auditorías independientes.
- Almacenamiento de datos en servidores bajo jurisdicción nacional.
- Cláusulas que prohíban la transferencia o uso secundario de la información.
- Transparencia sobre quién tiene acceso real a los datos.
- Separación clara entre banca, tecnología y poder político
Cuando un banco digital, una empresa tecnológica del mismo grupo y vínculos políticos se entrelazan, el riesgo de captura de datos con fines comerciales o de control aumenta. Los reguladores (banco central, autoridades de protección de datos y de competencia) deben actuar con independencia real. - Supervisión efectiva y transparencia
Los ciudadanos tienen derecho a saber qué datos se recolectan, por quién, con qué tecnología y para qué se usan. Las autoridades deben publicar informes periódicos y permitir auditorías ciudadanas o parlamentarias. - Cultura de privacidad y educación digital
Ninguna ley funciona si la población entrega datos biométricos sin cuestionar por qué se los piden para abrir una cuenta o entrar a un evento.
Conclusión: los datos son soberanía
El caso Ueno Bank no es solo un escándalo financiero. Es una advertencia sobre lo que puede ocurrir cuando la ambición de construir grandes bases de datos se mezcla con poca regulación, tecnología de vigilancia avanzada y debilidad institucional.
Los países que no protejan los datos de sus ciudadanos corren el riesgo de convertir a su población en un activo comercial o, peor aún, en objeto de vigilancia. La verdadera soberanía digital no se mide solo por quién fabrica los chips o los servidores, sino por quién controla la información más íntima de las personas.
Paraguay tiene ahora la oportunidad —y la obligación— de transformar esta crisis en un punto de inflexión: fortalecer su marco de protección de datos, investigar a fondo el destino de la información recolectada y establecer estándares claros para que nunca más el “verdadero negocio” de una entidad financiera sea la vida privada de sus propios ciudadanos.
